ISO/IEC 27002: guía de controles de seguridad de la información
La ISO/IEC 27002 es la guía que explica cómo aplicar los controles de seguridad de la información. Si la ISO 27001 dice qué tiene que tener un sistema de gestión de seguridad, la 27002 explica cómo poner en práctica cada control: qué objetivo tiene, qué medidas incluye y qué conviene revisar.
En esta guía explicamos qué contiene la versión vigente, la ISO/IEC 27002:2022, en qué se diferencia de la ISO 27001 y cómo usarla en una empresa.
ISO 27001 e ISO 27002: diferencias
| ISO/IEC 27001 | ISO/IEC 27002 | |
|---|---|---|
| Qué es | Norma de requisitos del sistema de gestión (SGSI) | Guía de buenas prácticas para aplicar los controles |
| ¿Se certifica? | Sí, mediante una entidad de certificación acreditada | No. Es una guía de apoyo |
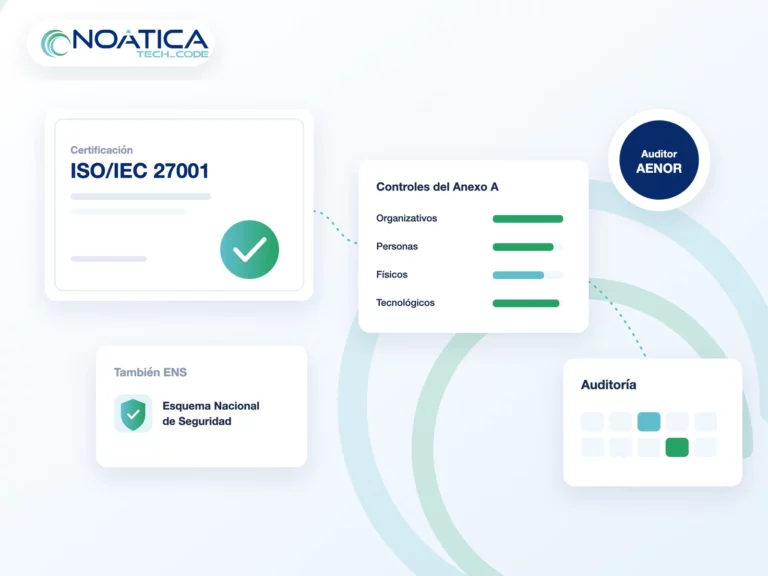
| Controles | Los enumera en su Anexo A (93) | Desarrolla cada uno de los 93 controles |
| Para qué se usa | Organizar, auditar y certificar la seguridad | Decidir cómo implantar cada control en la práctica |
Las dos se usan juntas: el análisis de riesgos del SGSI decide qué controles aplicar, y la 27002 ayuda a implantarlos bien. Lo explicamos en los principios de la ISO 27001.
Qué cambió en la versión 2022
La edición de 2022 reorganizó por completo la anterior de 2013, que tenía 114 controles en 14 dominios. Ahora son 93 controles en cuatro temas:
- Organizativos (37): políticas, roles, gestión de activos, proveedores, incidentes, continuidad y cumplimiento.
- Personas (8): selección, formación y concienciación, teletrabajo, confidencialidad y fin de la relación laboral.
- Físicos (14): perímetros, accesos a instalaciones, protección de equipos y soportes.
- Tecnológicos (34): control de accesos, cifrado, copias, registros, gestión de vulnerabilidades, desarrollo seguro y redes.
También añadió 11 controles nuevos, entre ellos la inteligencia de amenazas, la seguridad en servicios en la nube, la gestión de la configuración, el borrado de información, el enmascaramiento de datos, la prevención de fugas de datos, el filtrado web y la codificación segura.
Los atributos: una novedad muy práctica
Cada control lleva ahora unos atributos que permiten ordenarlos según lo que necesite la empresa: si el control es preventivo, detectivo o correctivo; qué propiedad protege (confidencialidad, integridad o disponibilidad); con qué función de ciberseguridad se relaciona (identificar, proteger, detectar, responder o recuperar), y a qué área de la organización afecta. Son muy útiles para presentar la seguridad a la dirección o relacionarla con otros marcos, como el ENS o NIS2.
Cómo aplicar la ISO 27002 en una empresa
- Partir del análisis de riesgos: no todos los controles aplican igual a todas las empresas.
- Revisar cada control seleccionado con la guía de la 27002 y decidir cómo se aplicará: medida técnica, procedimiento o ambos.
- Documentar lo necesario y nada más: políticas breves y procedimientos que la gente realmente use.
- Formar al personal en lo que le afecta directamente.
- Medir y revisar: indicadores, auditoría interna y mejora continua.
Caso ilustrativo
Una empresa de software prepara la seguridad que le piden sus clientes
Una empresa que desarrolla software para hospitales recibía cuestionarios de seguridad cada vez más exigentes de sus clientes. Tenía buenas prácticas, pero sin documentar ni ordenar.
Se tomaron como referencia los controles de la ISO 27002 relacionados con el desarrollo seguro, la gestión de proveedores y el control de accesos, y se documentaron con sus evidencias. Los cuestionarios pasaron a responderse en horas en lugar de semanas, y la empresa quedó preparada para abordar después la certificación ISO 27001.
Ejemplo basado en situaciones habituales en nuestros proyectos. Los datos se han modificado para proteger la confidencialidad de los clientes.
La visión de Ángel González
«La ISO 27002 es la guía técnica de los controles, y en su versión de 2022 añade atributos que ayudan mucho a priorizar: tipo de control, propiedades de seguridad y conceptos de ciberseguridad como identificar, proteger, detectar, responder y recuperar. En mis auditorías uso esos atributos para comprobar que una empresa no solo protege, sino que también detecta y responde. Mi recomendación es aplicar primero los controles de detección, como registros y alertas, porque sin ellos los incidentes pasan desapercibidos.»
Ángel González, director de NOÁTICA Informática para empresas
Preguntas frecuentes
¿Me puedo certificar en ISO 27002?
No. La certificación es de la ISO 27001. La 27002 es la guía que ayuda a cumplirla.
¿Tengo que aplicar los 93 controles?
No. Se aplican los que resultan del análisis de riesgos, y se justifican en la Declaración de Aplicabilidad los que se excluyen.
¿Sirve la ISO 27002 para el ENS o NIS2?
Sí, como referencia. Muchos controles coinciden con las medidas del ENS y con las exigencias de NIS2, aunque cada marco tiene sus propios requisitos.
¿Quiere aplicar la ISO 27002 en su empresa?
Nuestro equipo cuenta con la titulación de Auditor Líder ISO 27001. Analizamos sus riesgos, seleccionamos los controles adecuados y le ayudamos a implantarlos sin burocracia innecesaria.