Los 93 controles de la ISO 27001: guía práctica por temas
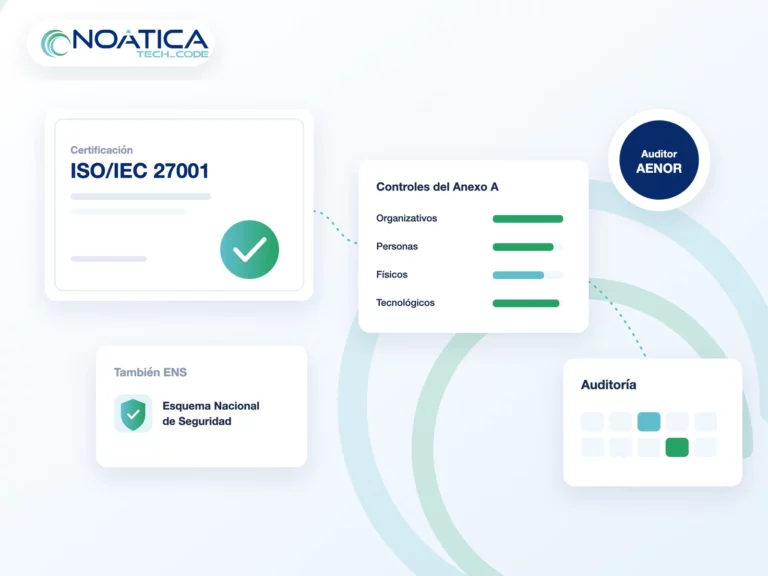
El Anexo A de la ISO/IEC 27001:2022 contiene 93 controles de seguridad agrupados en cuatro temas. No hay que aplicarlos todos por igual: el análisis de riesgos decide cuáles aplican y con qué intensidad, y la Declaración de Aplicabilidad lo justifica.
Esta guía no repite la lista completa. En cambio, resume, tema por tema, los controles que más pesan en una pyme y qué significan en la práctica. Además, para el detalle de cada control, la referencia es la ISO/IEC 27002.
Controles organizativos (37)
| Control | Qué significa en la práctica |
|---|---|
| 5.1 Políticas de seguridad | Unas pocas políticas claras, aprobadas por la dirección y conocidas por todos |
| 5.9 Inventario de activos | Saber qué equipos, aplicaciones y datos tiene la empresa y quién es responsable de cada uno |
| 5.15 Control de acceso | Es decir, cada persona accede solo a lo que necesita para su trabajo |
| 5.19 a 5.23 Proveedores y nube | Exigir seguridad por contrato a proveedores y servicios en la nube, y revisarla |
| 5.24 a 5.28 Gestión de incidentes | Saber a quién avisar, qué hacer y cómo guardar las evidencias |
| 5.30 Continuidad de las TIC | Así puede seguir trabajando si cae un sistema crítico |
Personas: 8 controles
| Control | Qué significa en la práctica |
|---|---|
| 6.1 Selección | Comprobaciones proporcionadas antes de contratar a quien manejará información sensible |
| 6.3 Concienciación y formación | Formación periódica, incluso con simulaciones de phishing |
| 6.5 Fin de la relación laboral | Retirar accesos y recuperar equipos el mismo día de la salida |
| 6.7 Teletrabajo | Reglas y medidas técnicas para trabajar fuera de la oficina con seguridad |
Seguridad física: 14 controles
| Control | Qué significa en la práctica |
|---|---|
| 7.1 y 7.2 Perímetro y accesos | Zonas restringidas para servidores y documentación sensible |
| 7.4 Vigilancia de la seguridad física | Por ejemplo, detectar accesos no autorizados a las instalaciones |
| 7.10 Soportes de almacenamiento | Control de discos y memorias, y borrado seguro al desecharlos |
| 7.14 Eliminación de equipos | Destruir o borrar los datos antes de reciclar o vender un equipo |
Controles tecnológicos (34)
| Control | Qué significa en la práctica |
|---|---|
| 8.1 Dispositivos de usuario | Portátiles y móviles cifrados, actualizados y gestionados |
| 8.5 Autenticación segura | Autenticación en dos pasos en correo, accesos remotos y administración |
| 8.7 Protección contra malware | Antivirus avanzado y, además, filtrado de correo |
| 8.8 Gestión de vulnerabilidades | Aplicar parches en plazo, empezando por lo expuesto a Internet |
| 8.13 Copias de seguridad | Copias automáticas, aisladas y probadas |
| 8.15 y 8.16 Registros y monitorización | Guardar quién hizo qué y, así, detectar comportamientos anómalos |
| 8.24 Criptografía | Cifrado de datos sensibles en equipos, copias y comunicaciones |
| 8.28 Codificación segura | Buenas prácticas de seguridad en el desarrollo de software |
Por dónde empezar
- Primero, hacer el inventario de activos y el análisis de riesgos.
- Después, aplicar los controles que más riesgo reducen: autenticación en dos pasos, copias, parches y control de accesos.
- Luego, documentar lo justo y formar al personal.
- Por último, revisar con una auditoría interna antes de la certificación.
Los principios en los que se basan todos estos controles los explicamos en los principios de la ISO 27001.
Caso ilustrativo
Una consultora que creía que necesitaba los 93 controles
Una pequeña consultora con diez empleados, todo en la nube y sin oficina propia de servidores, pensaba que certificarse en ISO 27001 le obligaría a implantar los 93 controles, incluidos los de seguridad física de un centro de datos.
El análisis de riesgos demostró que muchos controles físicos no aplicaban, porque la infraestructura estaba en proveedores en la nube certificados. Por eso, el esfuerzo se concentró en accesos, proveedores, dispositivos y formación, y la certificación llegó antes y con menos coste del previsto.
Ejemplo basado en situaciones habituales en nuestros proyectos. Los datos se han modificado para proteger la confidencialidad de los clientes.
La visión de Ángel González
«Los 93 controles no se implantan de golpe: se priorizan con el análisis de riesgos y se documentan en la Declaración de Aplicabilidad. En la práctica, los que más riesgo reducen en una pyme son tecnológicos: doble factor, gestión de parches, copias aisladas, registro de eventos y cifrado de dispositivos. Además, recomiendo automatizar la evidencia, con informes de copias, logs y revisiones de acceso generados por los propios sistemas. Como Auditor Líder, sé que la auditoría es mucho más sencilla cuando las pruebas se generan solas.»
Ángel González, director de NOÁTICA Informática para empresas
Preguntas frecuentes
¿Tengo que implantar los 93 controles?
No. Se aplican los que resultan del análisis de riesgos, y se justifica en la Declaración de Aplicabilidad por qué se excluyen los demás.
¿Qué controles nuevos trajo la versión 2022?
Once, entre ellos la inteligencia de amenazas, la seguridad en la nube, la continuidad de las TIC, la gestión de la configuración, el borrado de información, la prevención de fugas de datos y la codificación segura.
¿Cuánto se tarda en implantarlos?
En una pyme organizada, entre seis y doce meses hasta la certificación, según el alcance.
¿Qué controles de la ISO 27001 necesita su empresa?
Nuestro equipo cuenta con la titulación de Auditor Líder ISO 27001. Por eso analizamos sus riesgos, seleccionamos los controles que aplican y le acompañamos hasta la certificación.