Pentesting
Comprobamos si un atacante podría entrar en su empresa
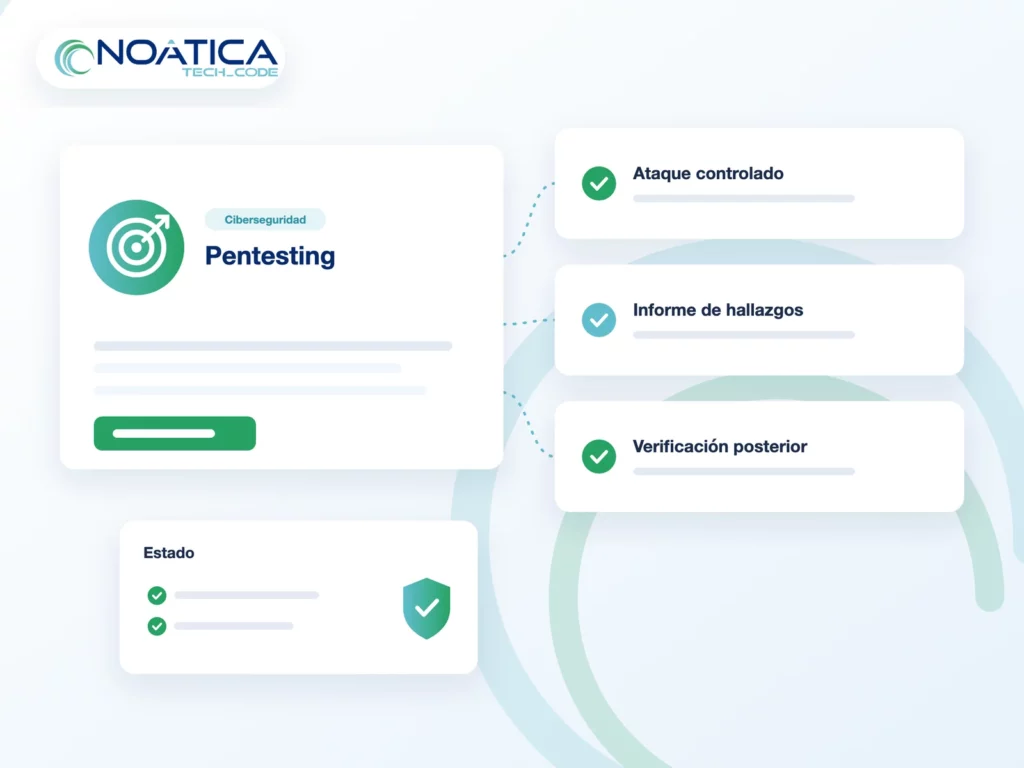
Un pentesting es un ataque controlado y autorizado a sus sistemas para descubrir fallos de seguridad y medir su impacto real, antes de que lo haga un ciberdelincuente.
¿Le resulta familiar?
- Ha invertido en seguridad y no sabe si funciona.
- Tiene una web, una tienda online o una aplicación expuesta a internet.
- Un cliente o una licitación le exige un test de intrusión.
- Va a lanzar un sistema nuevo y quiere probarlo antes.
- Maneja datos sensibles de clientes o pacientes.
- Sospecha que alguien ha intentado acceder a sus sistemas.
Tipos de pentesting
Según la información de partida que nos dé.
Caja negra
Atacamos sin información previa, como lo haría un atacante externo.
Caja gris
Partimos de un acceso limitado, como el de un empleado o un proveedor.
Caja blanca
Con acceso completo a la documentación y al código, para la revisión más profunda.
Red interna y wifi
Equipos, servidores, red y redes inalámbricas de sus oficinas.
Cómo trabajamos
1
Autorización
Definimos por escrito el alcance, las fechas y los límites de las pruebas.
2
Ataque controlado
Buscamos y explotamos vulnerabilidades sin dañar sus sistemas.
3
Informe de hallazgos
Cada fallo con su gravedad, su evidencia y cómo corregirlo.
4
Verificación
Tras las correcciones, comprobamos que el fallo ya no existe.
Preguntas frecuentes
¿Es legal?
Sí, siempre que exista una autorización por escrito de la empresa, que firmamos antes de empezar.
¿Puede romper algo?
Las pruebas se diseñan para no afectar a sus sistemas. Las más delicadas se hacen fuera de horario o en un entorno de pruebas.
¿En qué se diferencia de una auditoría?
La auditoría revisa configuraciones y procesos. El pentesting intenta entrar de verdad para demostrar el riesgo.
¿Podría alguien entrar en sus sistemas?
Lo comprobamos por usted, con autorización y sin riesgos para su actividad.

3 comentarios