Los tres principios básicos de la ISO 27001 y los niveles de seguridad
Confidencialidad, integridad y disponibilidad explicadas con ejemplos de empresa, qué son realmente los «niveles de seguridad» y qué cambió con la ISO/IEC 27001:2022.
Confidencialidad, integridad y disponibilidad explicadas con ejemplos de empresa, qué son realmente los «niveles de seguridad» y qué cambió con la ISO/IEC 27001:2022.
Qué leyes regulan la informática en España en 2026: RGPD y LOPDGDD, LSSI, NIS2, ENS, eIDAS, Código Penal, Reglamento de IA y más, explicadas para empresas.
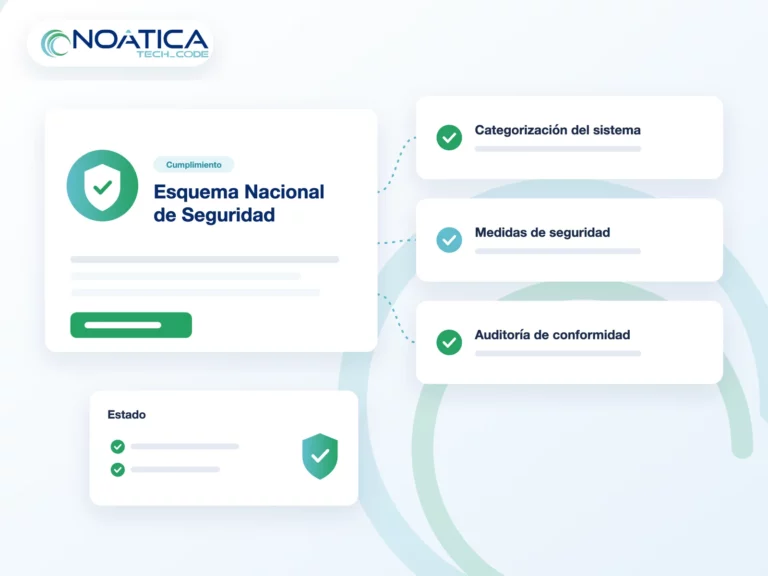
Para trabajar con la Junta de Andalucía, tu empresa necesita la certificación del Esquema Nacional de Seguridad. ¿Sabes en qué consiste y cómo te afecta?
¿Por qué certificarse? Cómo le preparamos Un proyecto por fases, adaptado al tamaño y al alcance de su organización. 1 Análisis diferencial Comparamos su situación actual con la norma y le decimos qué falta. 2 Riesgos y controles Análisis de riesgos y selección de los controles del Anexo A que le aplican. 3 Implantación Políticas,…
¿Le resulta familiar? Tipos de auditoría Elegimos el alcance según su riesgo y lo que necesite demostrar. Auditoría perimetral Cómo ve un atacante sus servidores y servicios expuestos a internet, y si puede entrar. Auditoría interna Qué daño podría causar alguien que ya está dentro: un empleado o un equipo infectado. Accesos y permisos Cuentas,…
¿Le resulta familiar? Tipos de pentesting Según la información de partida que nos dé. Caja negra Atacamos sin información previa, como lo haría un atacante externo. Caja gris Partimos de un acceso limitado, como el de un empleado o un proveedor. Caja blanca Con acceso completo a la documentación y al código, para la revisión…
Qué regula el reglamento eIDAS, los tres tipos de firma electrónica, qué cambia con eIDAS 2 y la cartera europea de identidad digital, y qué deben hacer las empresas.
Qué es la ISO/IEC 27032:2023, en qué se diferencia de la ISO 27001, qué riesgos de Internet aborda y cómo aprovecharla en una empresa.
Los controles clave del Anexo A de la ISO 27001:2022 por tema —organizativos, personas, físicos y tecnológicos— explicados en la práctica, y por dónde empezar.
Qué es la ISO/IEC 27002:2022, en qué se diferencia de la ISO 27001, sus 93 controles en cuatro temas, los atributos y cómo aplicarla en una empresa.
Aplicación de la RGPD en los servidores de empresa: Cómo se protegen los datos y el código fuente El tratamiento de datos personales se ha convertido en un tema de gran importancia y relevancia para las empresas. ¿Cómo deben cumplir las empresas con el Reglamento General de Protección de Datos (RGPD) en sus servidores informáticos?…
Asesoramiento en Propiedad Intelectual, Protección de datos y Tipos de contratos de Software para empresas Si usted está buscando información sobre cómo proteger la Propiedad Intelectual y garantizar la Protección de Datos para tu empresa digital o entender los diferentes tipos de contratos de Software, en NOÁTICA, podremos ayudarle, gracias a nuestra larga trayectoria y…