Seguro de ciberseguridad: cómo proteger a la empresa, entrevista a Ángel González
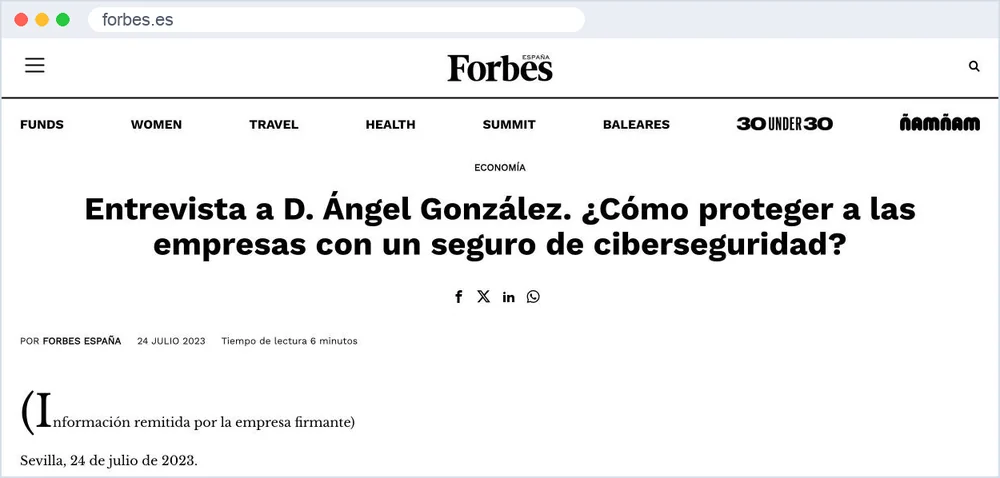
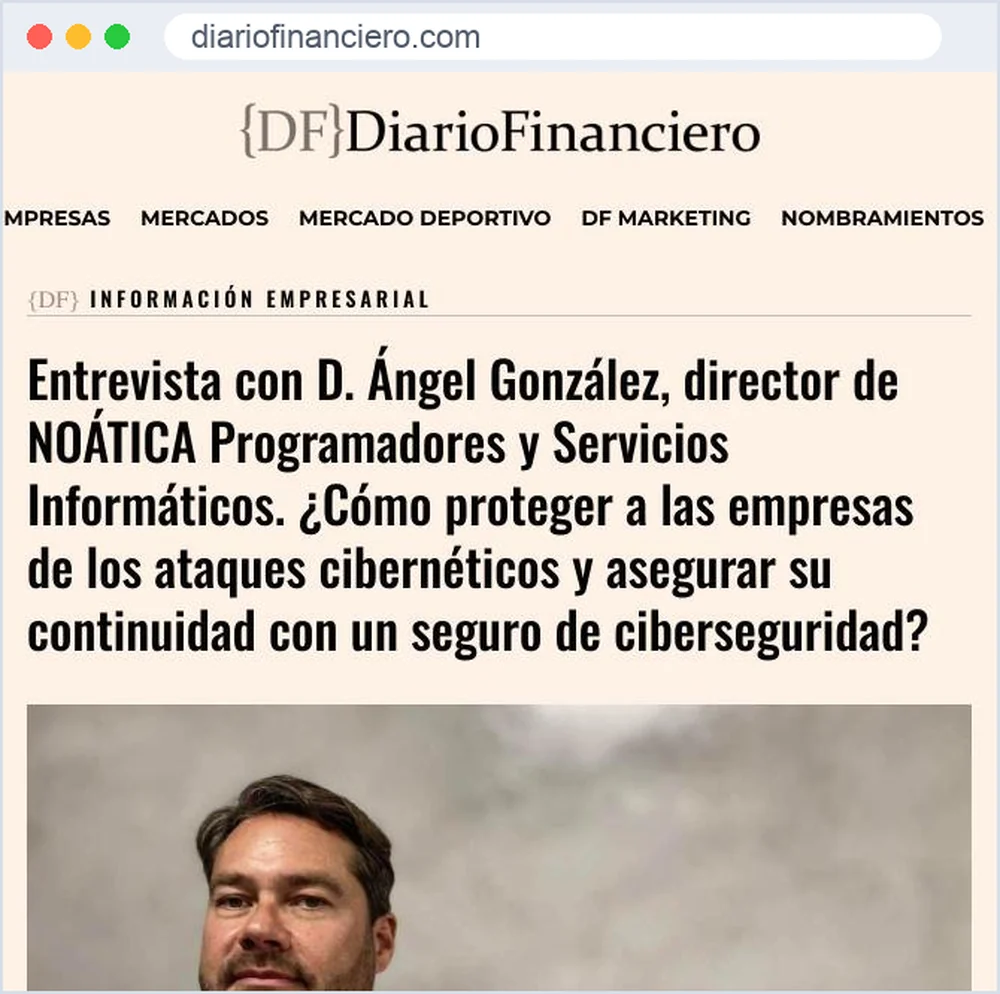
Forbes España recogió una entrevista a Ángel González, director de NOÁTICA, sobre una pregunta que cada vez se hacen más empresas: ¿sirve de algo un seguro de ciberseguridad? La misma entrevista se publicó también en Diario Financiero. En este artículo resumimos sus ideas principales y las ponemos al día con lo que vemos en nuestros proyectos.
Dónde se publicó
- Forbes España: «Entrevista a D. Ángel González. ¿Cómo proteger a las empresas con un seguro de ciberseguridad?» (julio de 2023).
- Diario Financiero: «Entrevista con D. Ángel González, director de NOÁTICA» (julio de 2023).
Qué es un seguro de ciberseguridad
Un seguro de ciberseguridad es una póliza que reduce el impacto económico y operativo de un ataque informático. No evita el ataque, pero ayuda a pagar lo que viene después: la respuesta al incidente, la restauración de los sistemas, la defensa legal o los daños a terceros. Por eso, en la entrevista, Ángel González lo describía como una capa financiera que complementa la seguridad, nunca como un sustituto.
Cómo funciona cuando hay un incidente
- Aviso a la aseguradora: la empresa notifica el incidente en cuanto lo detecta.
- Evaluación: se analiza qué ha pasado, qué sistemas están afectados y hasta dónde llega el daño.
- Contención y recuperación: se aísla el problema y se restauran los sistemas, algo que solo es rápido si hay copias de seguridad que funcionan.
- Gastos cubiertos: según la póliza, el seguro paga a los especialistas que intervienen, igual que un seguro de coche paga el taller.
Qué cubre y qué no cubre normalmente
Las coberturas más habituales del seguro de ciberseguridad son la respuesta a incidentes, la responsabilidad frente a terceros, la defensa legal y la extorsión, por ejemplo, ante un ransomware. Sin embargo, hay un punto que conviene saber: en general, el seguro no devuelve el dinero perdido en una estafa de phishing. Algunas pólizas incluyen una cantidad limitada por robo, pero no todas. Por eso hay que leer la letra pequeña antes de firmar.
El cuestionario de la aseguradora
Para contratar la póliza, la aseguradora suele pedir un cuestionario sobre la seguridad de la empresa. Pregunta por las copias de seguridad, el control de accesos, las contraseñas, la doble verificación, el cortafuegos, el antivirus o el cumplimiento de normas como la ISO 27001 y el RGPD. Las respuestas influyen en el precio y en lo que queda cubierto.
En NOÁTICA ayudamos a las empresas en ese paso: revisamos sus sistemas, les explicamos qué significa cada pregunta y corregimos antes lo que falte. Así se evita declarar algo que luego no se cumple, que es una de las causas más frecuentes de problemas al reclamar.
La prevención sigue siendo lo primero
La conclusión de la entrevista sigue vigente: la mejor póliza es no necesitarla. Para eso proponíamos, y seguimos proponiendo, tres medidas básicas:
- Copias de seguridad automáticas y con versiones, guardadas fuera del sistema principal, para poder volver a un punto anterior sin pagar rescates.
- Cortafuegos y monitorización automática, que avisan de un fallo aunque no haya nadie mirando en ese momento.
- Vigilancia continua de los sistemas, como la que ofrecemos en nuestro servicio de ciberseguridad gestionada.
Si quiere saber en qué punto está su empresa, puede empezar por una auditoría de seguridad o por nuestra página de ciberseguridad.
La visión de Ángel González
«Cuando revisamos el cuestionario de una aseguradora, casi siempre aparecen las mismas carencias: copias de seguridad que nadie ha probado a restaurar, cuentas de administrador sin doble factor y registros que se borran a los pocos días. Lo que recomiendo es medirlo con datos: copias inmutables con restauración probada cada mes, MFA en todas las cuentas con privilegios, registros centralizados en un SIEM con alertas y un plan de respuesta escrito. Con eso, el seguro de ciberseguridad pasa a ser lo que debe ser: un respaldo económico, no el plan de seguridad de la empresa.»
Ángel González, director de NOÁTICA Informática para empresas
Preguntas frecuentes
¿Un seguro de ciberseguridad sustituye a las medidas de seguridad?
No. El seguro reduce el impacto económico de un ataque, pero no lo evita. Las copias de seguridad, la doble verificación y la vigilancia siguen siendo imprescindibles.
¿El seguro cubre una estafa de phishing?
Normalmente no devuelve directamente el dinero estafado. Algunas pólizas incluyen una cantidad limitada por robo, así que conviene revisarlo antes de contratar.
¿Pueden ayudarnos con el cuestionario de la aseguradora?
Sí. Revisamos sus sistemas, le explicamos cada pregunta y le ayudamos a corregir lo que falte antes de responder.
¿Hablamos de su caso?
Le ayudamos a revisar la seguridad de su empresa antes de contratar un seguro de ciberseguridad, o a reforzarla si ya lo tiene.
Puede ver el resto de apariciones en NOÁTICA en los medios.