Concienciación en ciberseguridad
Convierta a su equipo en la primera línea de defensa
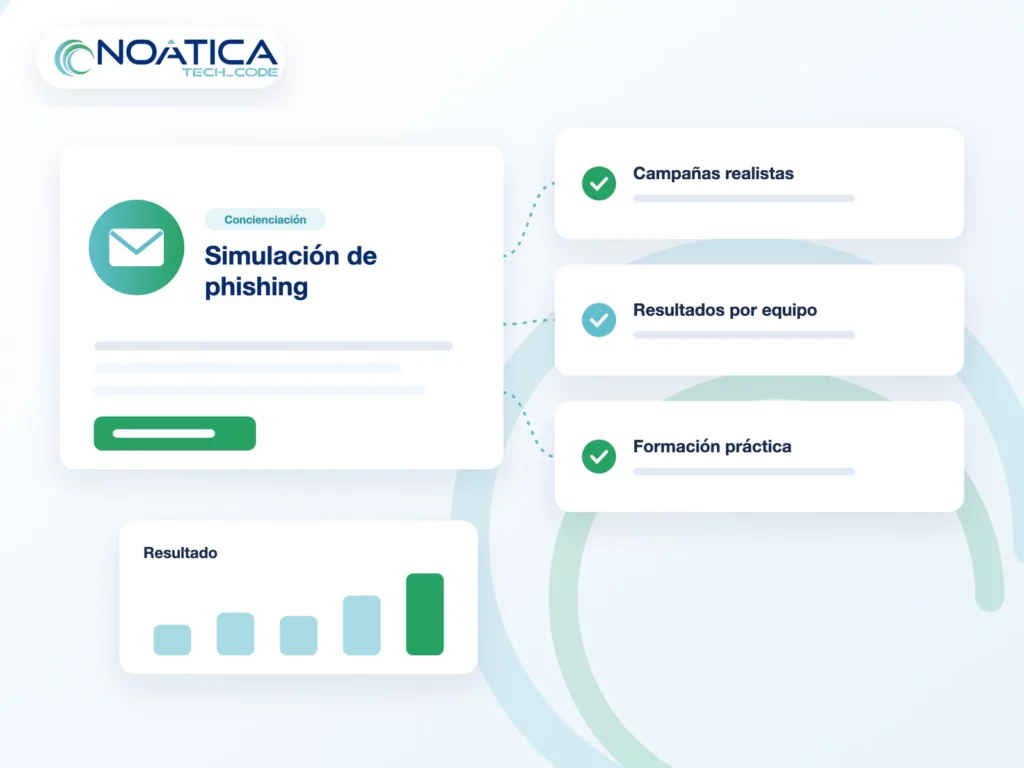
La mayoría de ataques empiezan con un correo engañoso. Simulamos campañas de phishing realistas, medimos quién cae y formamos a su equipo para que no vuelva a pasar.
¿Le resulta familiar?
- Sus empleados reciben correos que suplantan a bancos, proveedores o directivos.
- Alguien ya ha hecho clic en un enlace que no debía.
- No sabe qué departamentos son más vulnerables.
- La formación en ciberseguridad nunca se ha puesto a prueba.
- Una aseguradora le pide medidas de concienciación.
- Quiere reducir el riesgo de fraude en pagos y transferencias.
Qué hacemos
Campañas realistas
Correos que imitan los ataques reales que reciben empresas como la suya, sin riesgo real.
Resultados por equipo
Quién abrió, quién hizo clic y quién introdujo datos, por departamento.
Formación práctica
Sesiones cortas y ejemplos reales para que su equipo sepa reconocer un engaño.
Repetición y mejora
Nuevas campañas para medir la evolución a lo largo del tiempo.
Protección del correo
Filtros y configuración del correo para frenar la mayoría de ataques.
Contraseñas y doble factor
Para que un descuido no se convierta en un acceso a su empresa.
Cómo trabajamos
1
Preparación
Acordamos las campañas con la dirección, sin avisar al resto del equipo.
2
Simulación
Enviamos los correos y registramos cada interacción.
3
Resultados
Informe con el nivel de riesgo por equipo, sin señalar a nadie públicamente.
4
Formación
Formación práctica y nuevas campañas para medir la mejora.
Preguntas frecuentes
¿Es legal simular ataques a mis empleados?
Sí, dentro de un programa de concienciación autorizado por la empresa y respetando la protección de datos de los empleados.
¿Se señala a quien cae?
No. Los resultados se usan para formar, no para sancionar, y se presentan de forma agregada.
¿Cada cuánto conviene repetirlo?
Lo recomendable es varias campañas al año, para mantener la atención del equipo.
¿Cuántos de sus empleados harían clic?
Lo medimos con una campaña controlada y le ayudamos a reducir el riesgo.