Los tres principios básicos de la ISO 27001 y los niveles de seguridad
Confidencialidad, integridad y disponibilidad explicadas con ejemplos de empresa, qué son realmente los «niveles de seguridad» y qué cambió con la ISO/IEC 27001:2022.
Confidencialidad, integridad y disponibilidad explicadas con ejemplos de empresa, qué son realmente los «niveles de seguridad» y qué cambió con la ISO/IEC 27001:2022.
Qué leyes regulan la informática en España en 2026: RGPD y LOPDGDD, LSSI, NIS2, ENS, eIDAS, Código Penal, Reglamento de IA y más, explicadas para empresas.
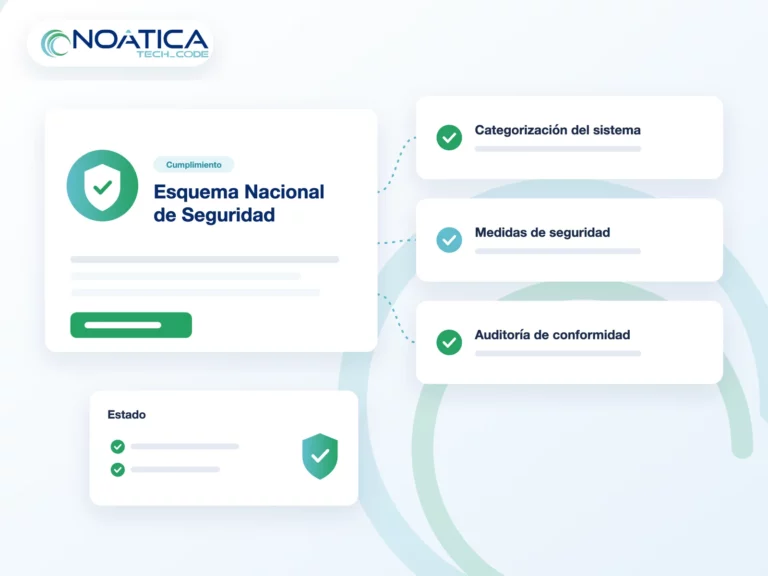
Para trabajar con la Junta de Andalucía, tu empresa necesita la certificación del Esquema Nacional de Seguridad. ¿Sabes en qué consiste y cómo te afecta?
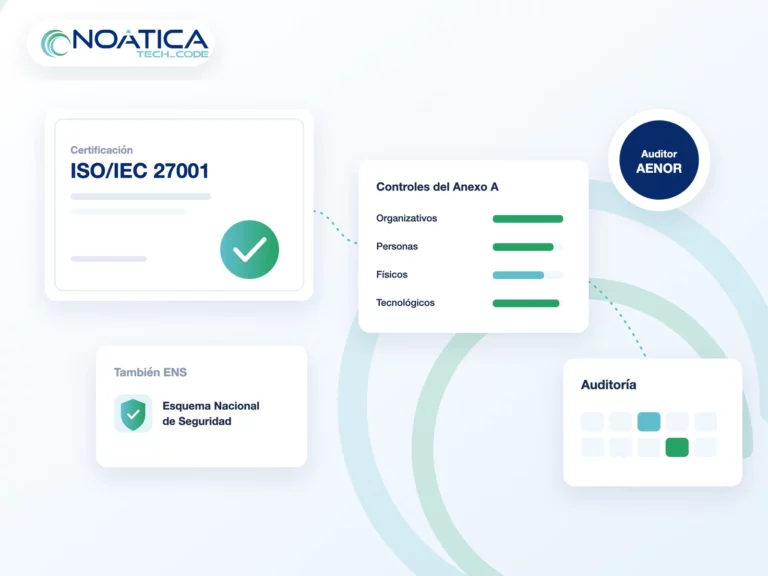
¿Por qué certificarse? Cómo le preparamos Un proyecto por fases, adaptado al tamaño y al alcance de su organización. 1 Análisis diferencial Comparamos su situación actual con la norma y le decimos qué falta. 2 Riesgos y controles Análisis de riesgos y selección de los controles del Anexo A que le aplican. 3 Implantación Políticas,…
Ciberseguridad en Instituciones Públicas: Ciberataque a la AEAT y la CNMV El panorama de la ciberseguridad en España ha sido sacudido por dos incidentes recientes que han comprometido a la Agencia Tributaria (AEAT) y a la Comisión Nacional de los Mercados y la Competencia (CNMC). Ambos ataques reflejan el creciente riesgo al que están expuestas…

¿Qué es el Esquema Nacional de Seguridad (ENS) en el ámbito de las entidades locales? El Esquema Nacional de Seguridad, en el ámbito de la Administración Electrónica española, tiene como objetivo establecer las políticas de seguridad en la utilización de los medios electrónicos y está constituido por principio básicos y requisitos mínimos que permitas…