Los tres principios básicos de la ISO 27001 y los niveles de seguridad
Confidencialidad, integridad y disponibilidad explicadas con ejemplos de empresa, qué son realmente los «niveles de seguridad» y qué cambió con la ISO/IEC 27001:2022.
Confidencialidad, integridad y disponibilidad explicadas con ejemplos de empresa, qué son realmente los «niveles de seguridad» y qué cambió con la ISO/IEC 27001:2022.
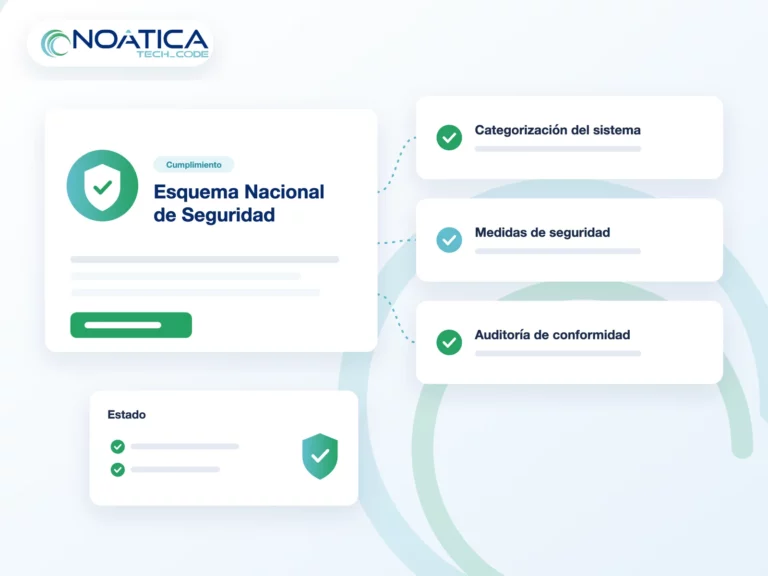
Para trabajar con la Junta de Andalucía, tu empresa necesita la certificación del Esquema Nacional de Seguridad. ¿Sabes en qué consiste y cómo te afecta?
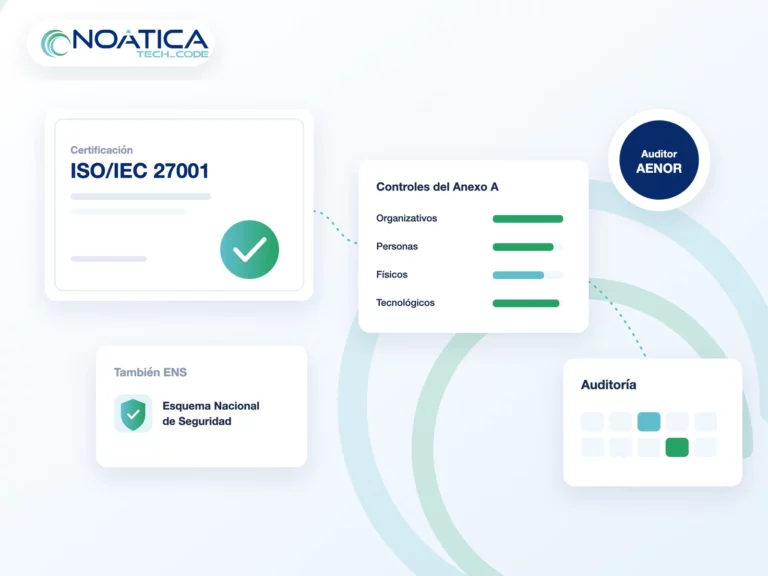
¿Por qué certificarse? Cómo le preparamos Un proyecto por fases, adaptado al tamaño y al alcance de su organización. 1 Análisis diferencial Comparamos su situación actual con la norma y le decimos qué falta. 2 Riesgos y controles Análisis de riesgos y selección de los controles del Anexo A que le aplican. 3 Implantación Políticas,…
¿Le resulta familiar? Tipos de auditoría Elegimos el alcance según su riesgo y lo que necesite demostrar. Auditoría perimetral Cómo ve un atacante sus servidores y servicios expuestos a internet, y si puede entrar. Auditoría interna Qué daño podría causar alguien que ya está dentro: un empleado o un equipo infectado. Accesos y permisos Cuentas,…
Ciberseguridad en Instituciones Públicas: Ciberataque a la AEAT y la CNMV El panorama de la ciberseguridad en España ha sido sacudido por dos incidentes recientes que han comprometido a la Agencia Tributaria (AEAT) y a la Comisión Nacional de los Mercados y la Competencia (CNMC). Ambos ataques reflejan el creciente riesgo al que están expuestas…
ISO 27032 sobre Ciberseguridad en la sociedad digital: una guía completa para entender su importancia La ISO/IEC 27032:2012 es una norma internacional que proporciona directrices para mejorar la ciberseguridad en un entorno cada vez más digitalizado. Esta norma se centra en la protección y defensa de los sistemas informáticos, redes, datos y las interacciones en…
Puntos de control ISO 27001: Guía integral para la seguridad de la información ISO 27001 es un estándar internacional para la gestión de la seguridad de la información (SGSI). Proporciona un marco para proteger la información a través de la implementación de un conjunto de controles que ayudan a gestionar los riesgos relacionados con la…
ISO/IEC 27002: La Guía para las buenas prácticas en Seguridad de la Información La norma ISO/IEC 27002 es uno de los pilares fundamentales para la protección de la información y datos sensibles en las empresas. En NOÁTICA, entendemos la importancia de salvaguardar la integridad y confidencialidad de su empresa, y es por ello que le…